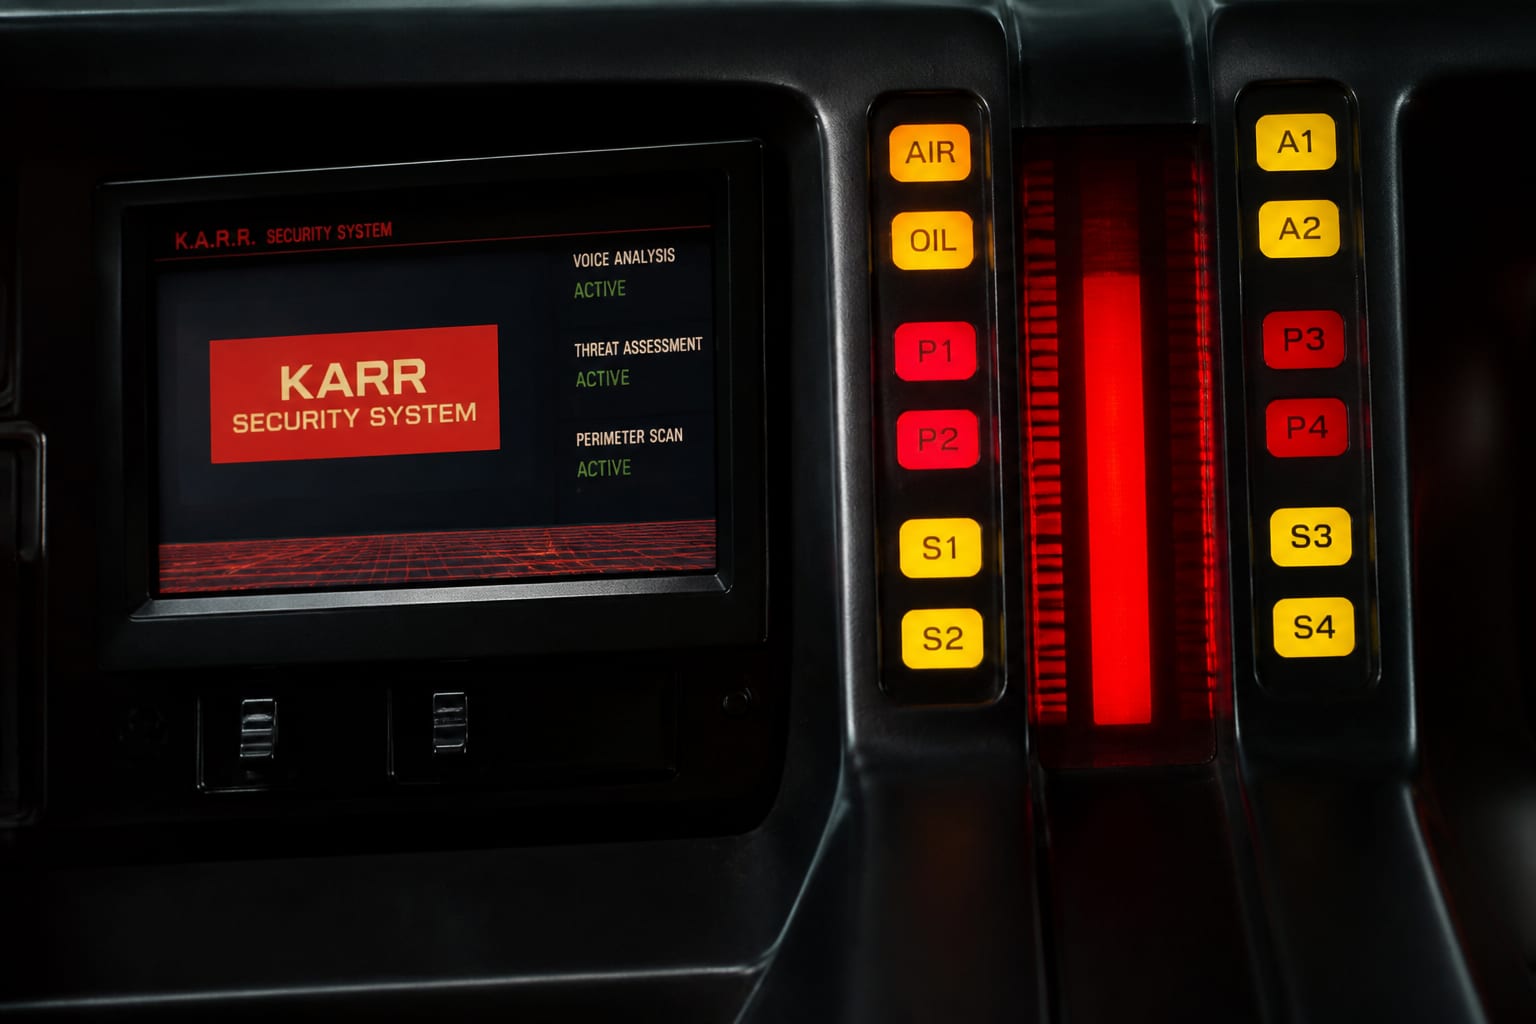
Un sistem de alarmă aftermarket montat sub bord poate lăsa mașina expusă atacurilor prin Bluetooth. Este vorba despre KARR Security System, iar cercetătorii de la UC San Diego spun că peste 2 milioane de vehicule din SUA sunt afectate.
Problema nu ține de constructorul auto și nu poate fi rezolvată în rețeaua producătorului. Actualizarea trebuie făcută manual de proprietar. În raza semnalului Bluetooth, un atacator poate debloca mașina, poate opri alarma, poate claxona, poate aprinde luminile de avarie și poate dezactiva motorul. Vulnerabilitatea nu permite pornirea directă a mașinii, dar poate oferi acces discret în habitaclu. De acolo, un hoț poate folosi alte unelte pentru a crea o cheie funcțională și pentru a fura mașina.
Riscul este cu atât mai greu de observat cu cât mulți șoferi nu știu că acest modul există pe mașina lor. Cercetătorii estimează că jumătate dintre proprietarii afectați nu știu că dispozitivul este montat. Sistemul este instalat de obicei de dealeri, pentru protecția mașinilor aflate în stoc, iar apoi rămâne pe vehicul și după vânzare. Se întâmplă inclusiv când clientul nu acceptă să plătească pentru el. În acest punct apare o greșeală frecventă: este verificat istoricul unei mașini rulate, dar nu și accesoriile rămase conectate la sisteme critice.
Aaron Schulman, profesor de informatică la UC San Diego, a explicat gravitatea situației. „Acesta este un sistem adăugat mașinilor de către dealeri și, din păcate, are o vulnerabilitate severă care permite oricui să obțină acces la oricare dintre aceste mașini. Este conceput pentru a face mașinile mai sigure, dar în final a creat o vulnerabilitate care trebuie remediată imediat pe milioane de vehicule. Încercăm să facem cunoscut faptul că trebuie să vă verificați mașina pentru acest dispozitiv și să îl remediați manual acum.”
Potrivit GetPony, situația diferă de cazurile clasice de securitate auto, care vizau componente instalate din fabrică. Aici este vorba despre un dispozitiv terț, adăugat post-producție, adesea fără știrea proprietarului. Stefan Savage, profesor de informatică la UC San Diego, a explicat de ce acest lucru complică reacția la scară mare: „Afectează un număr mare de vehicule, producătorul mașinii tale nu o poate repara și nici măcar nu știi că ai problema. Oferă toate elementele pe care le-ar dori un hoț de mașini, dar nu ai niciunul dintre avantajele pe care le avem în mod normal pentru a ne apăra, deoarece ești deconectat de lanțul de aprovizionare care l-a pus acolo.”
Compania producătoare, Acrisure Protection Group, susține că riscul real este redus, dar a lansat un patch de firmware. Poziția companiei a fost formulată astfel: „Vulnerabilitatea descrisă în cercetarea [UCSD] este extrem de complexă și prezintă un risc scăzut pentru clienți în condiții reale. Cu toate acestea, am răspuns prompt și am dezvoltat o actualizare de firmware pentru a aborda problema.”
Cronologia indică însă alt ritm. Cercetătorii au notificat compania în ianuarie 2023, iar actualizarea a apărut după aproape 18 luni. Patch-ul a fost lansat la doar câteva săptămâni înainte ca descoperirea să fie prezentată public la conferințele Defcon și Usenix.
Pentru verificare și remediere, pasul se face în aplicație. Proprietarul trebuie să descarce aplicația KARR Security System pentru Android sau iOS, să se conecteze la mașină și să aplice manual actualizarea din meniul customer service. Ideea că problema ar depinde de marca mașinii duce în direcția greșită. Remedierea vine din firmware-ul sistemului aftermarket, nu de la constructor.
Chiar dacă descoperirea vizează vehicule din SUA, semnalul rămâne clar pentru orice mașină care are echipamente montate ulterior de dealer sau service. Un dispozitiv legat la închidere, alarmă sau imobilizator merită identificat, mai ales când este ascuns sub bord.